
スケジュールを設定するだけで
200以上の診断項目を定期的に一括診断
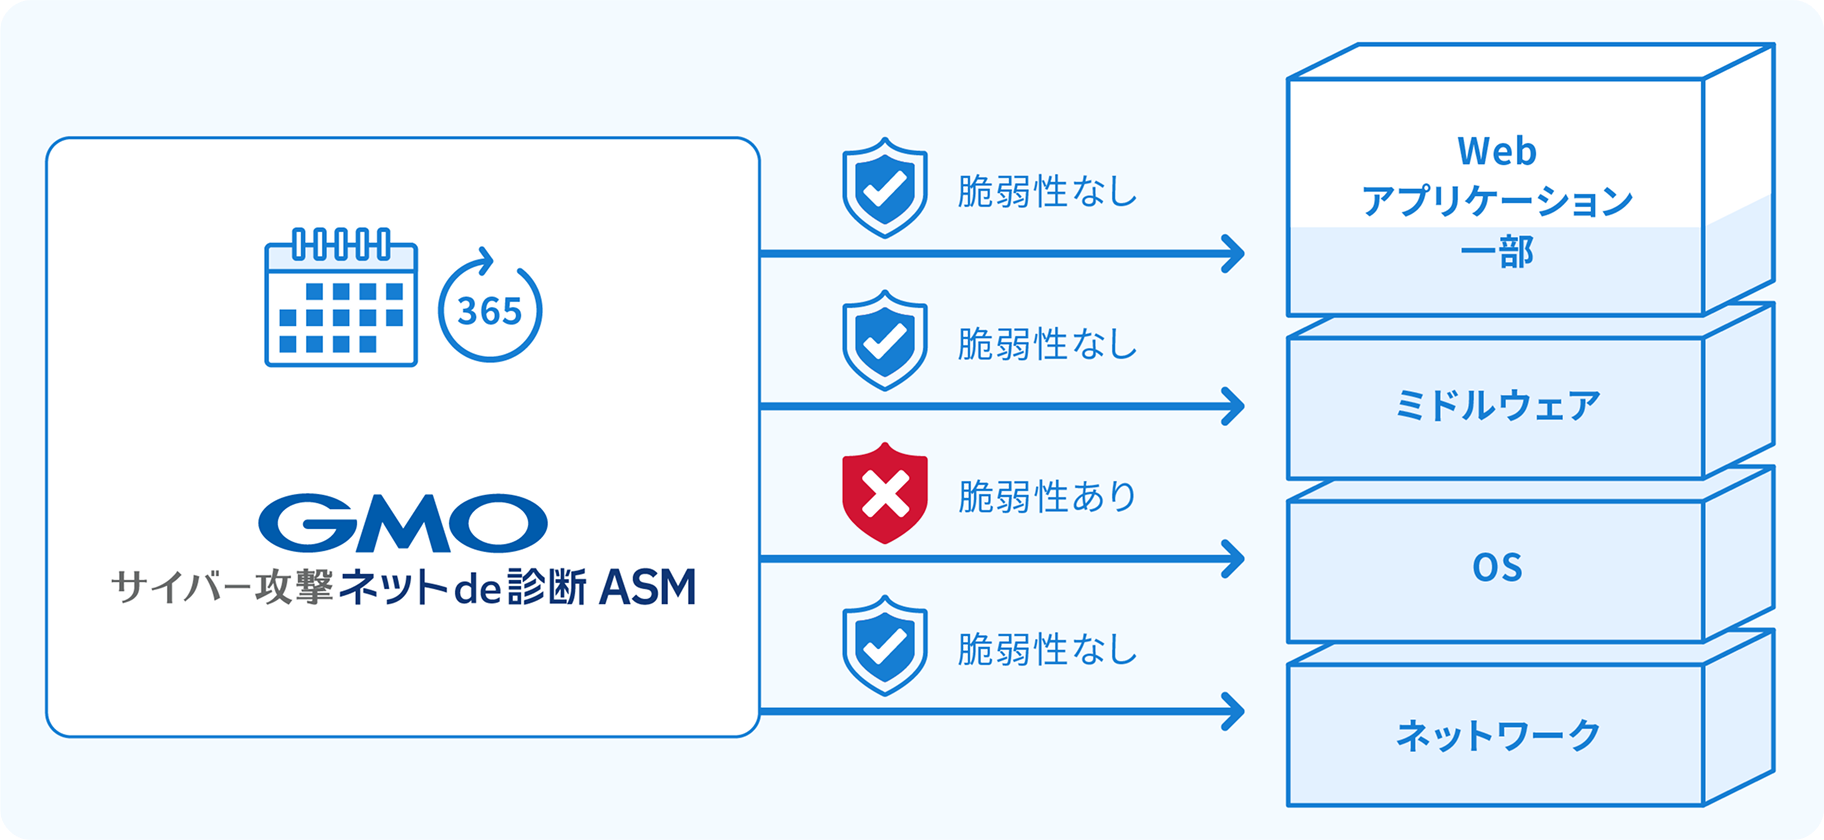
Webアプリケーションやプラットフォームに対し、200以上の診断項目を定期的に一括診断することが可能です。スケジュールを設定するだけで自動実行されるため、システムの更新や改修のたびに発生する脆弱性リスクを、手間なく継続的に把握できます。
Webアプリケーション診断
クロスサイトスクリプティングやSQLインジェクションなど、Webアプリケーションに潜む脆弱性を診断します。
- SQLインジェクション
- OSコマンドインジェクション
- バッファオーバーフロー
- ディレクトリトラバーサル など
プラットフォーム診断(ネットワーク診断)
診断対象ネットワークに存在するサーバやネットワーク機器等に、既知の脆弱性や設定の不備等によるセキュリティ上の問題点がないかを診断します。
- ホストのスキャン
- 各種OSの脆弱性
- ネットワークサービスの脆弱性
- 悪意あるソフトウェアの調査
- SSL/TLSの脆弱性
- ネットワーク機器の脆弱性
- 認証に関わる脆弱性
CMS診断
本体やプラグイン、テーマのバージョン情報などから既知の脆弱性の有無を確認します。 WordPress、EC-CUBE など対象製品は随時追加中。
- 本体やプラグイン、テーマの脆弱性の有無
- 新規ユーザー登録やREST APIの設定
- バックアップや設定ファイル等の不備
- 本体の脆弱性の有無
状況に合わせて選べる診断方法
- パッシブスキャン(簡易診断)
対象システムに負荷をかけず、通常のアクセス範囲内で表面的な情報を収集・診断します。
- アクティブスキャン(詳細診断)
対象に対して疑似的な攻撃通信を行い、その応答結果からより深く具体的な脆弱性を検出する手法です。
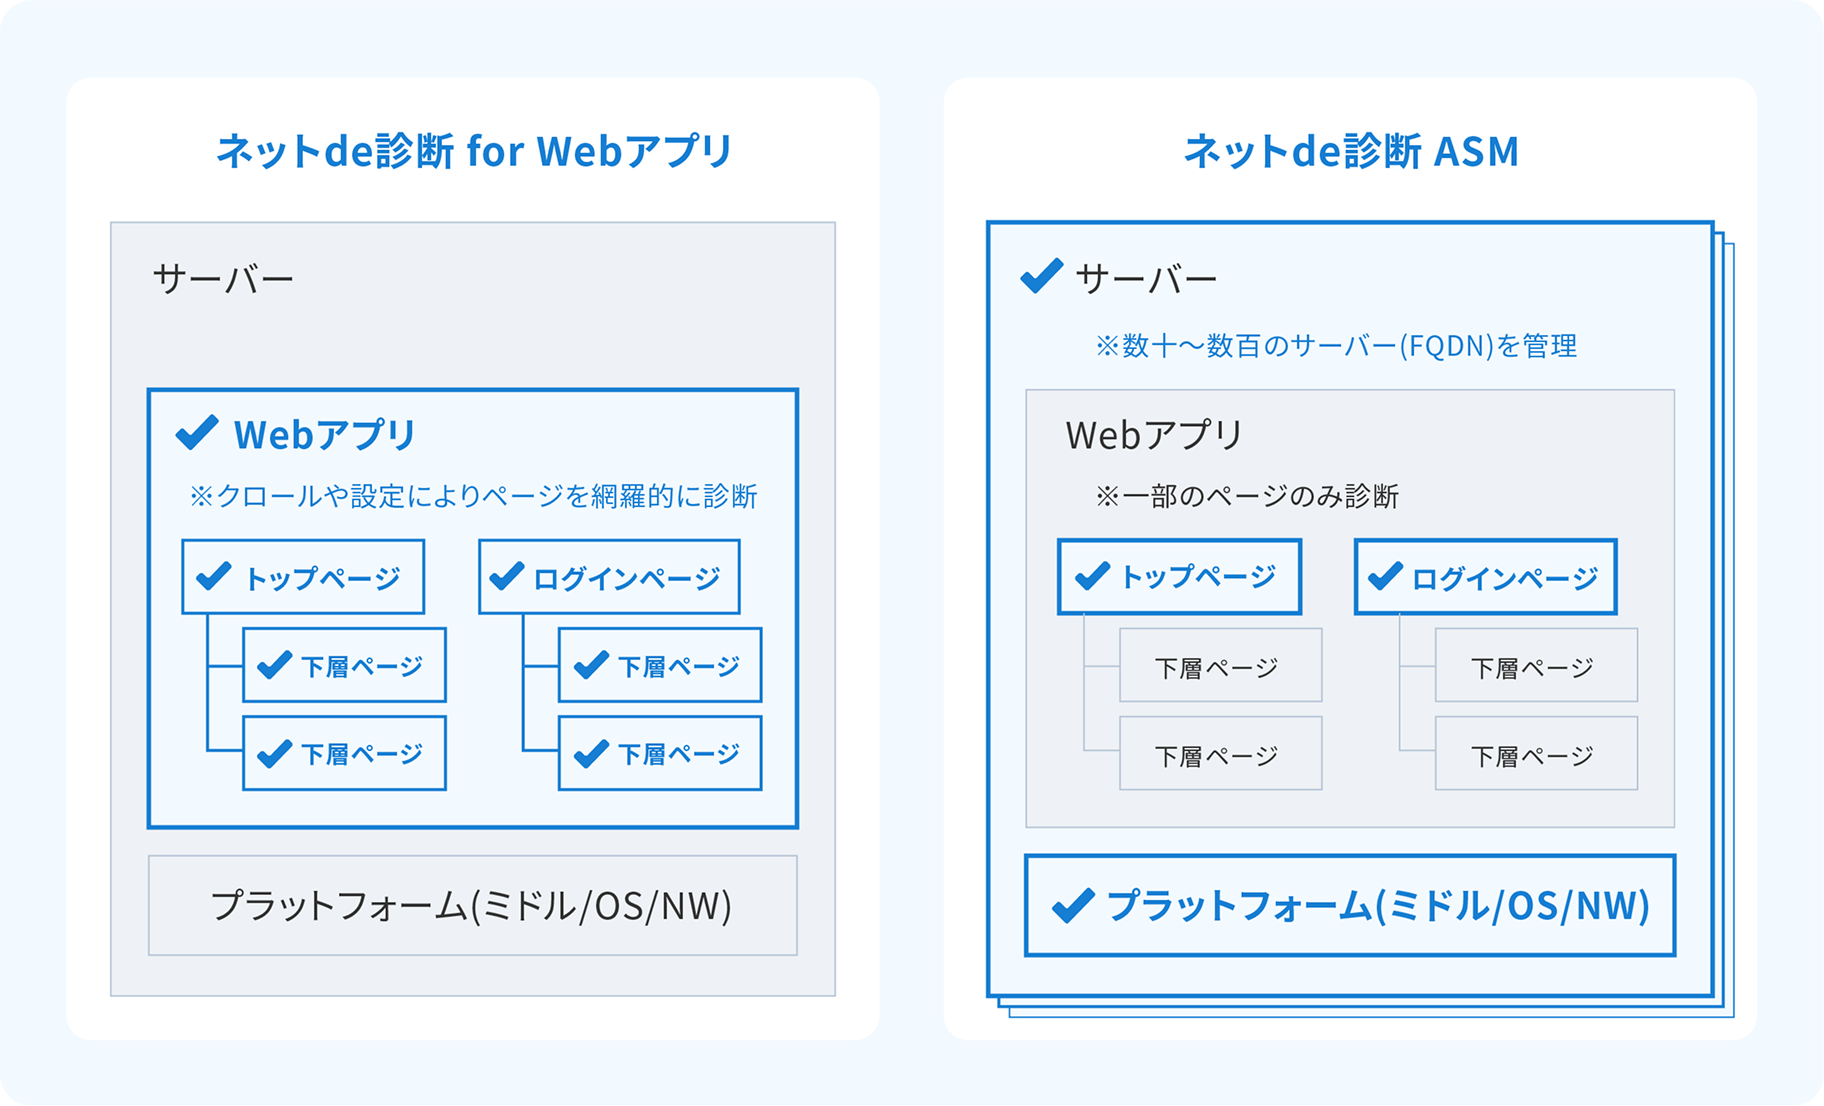
ネットde診断 for Webアプリとの診断範囲の比較
ネットde診断 ASMはプラットフォーム診断・Webアプリ診断・CMS診断など外部公開資産を幅広くカバーします。一方、ネットde診断 for Webアプリは特定のWebアプリケーションに対して疑似攻撃を含む詳細な診断を実施。認証後のページや認可制御まで踏み込んだ精密検査が必要な場合に適しています。
ダークウェブ ID/パスワード流出監視
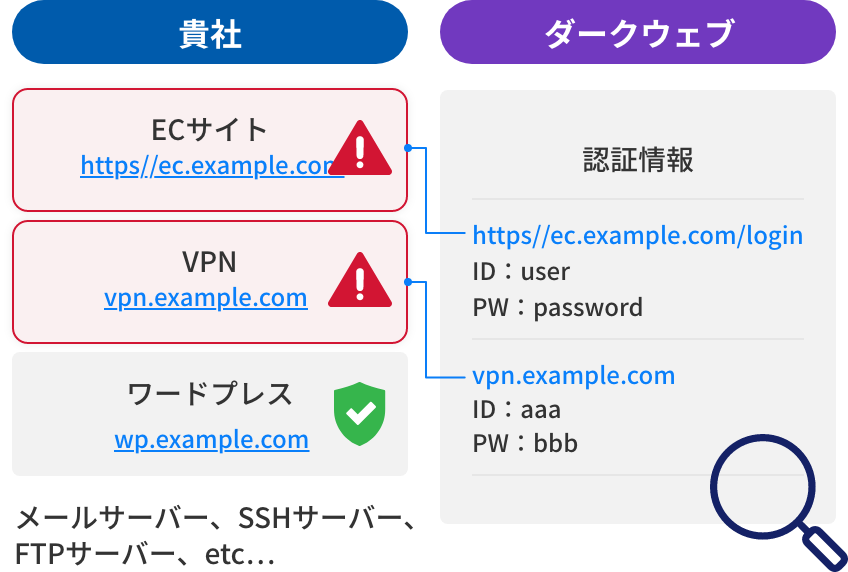
ネットde診断 ASM がダークウェブの漏えい情報を定期監視。
重要なIT資産の漏えいが発生すればすぐに気づくことができます。
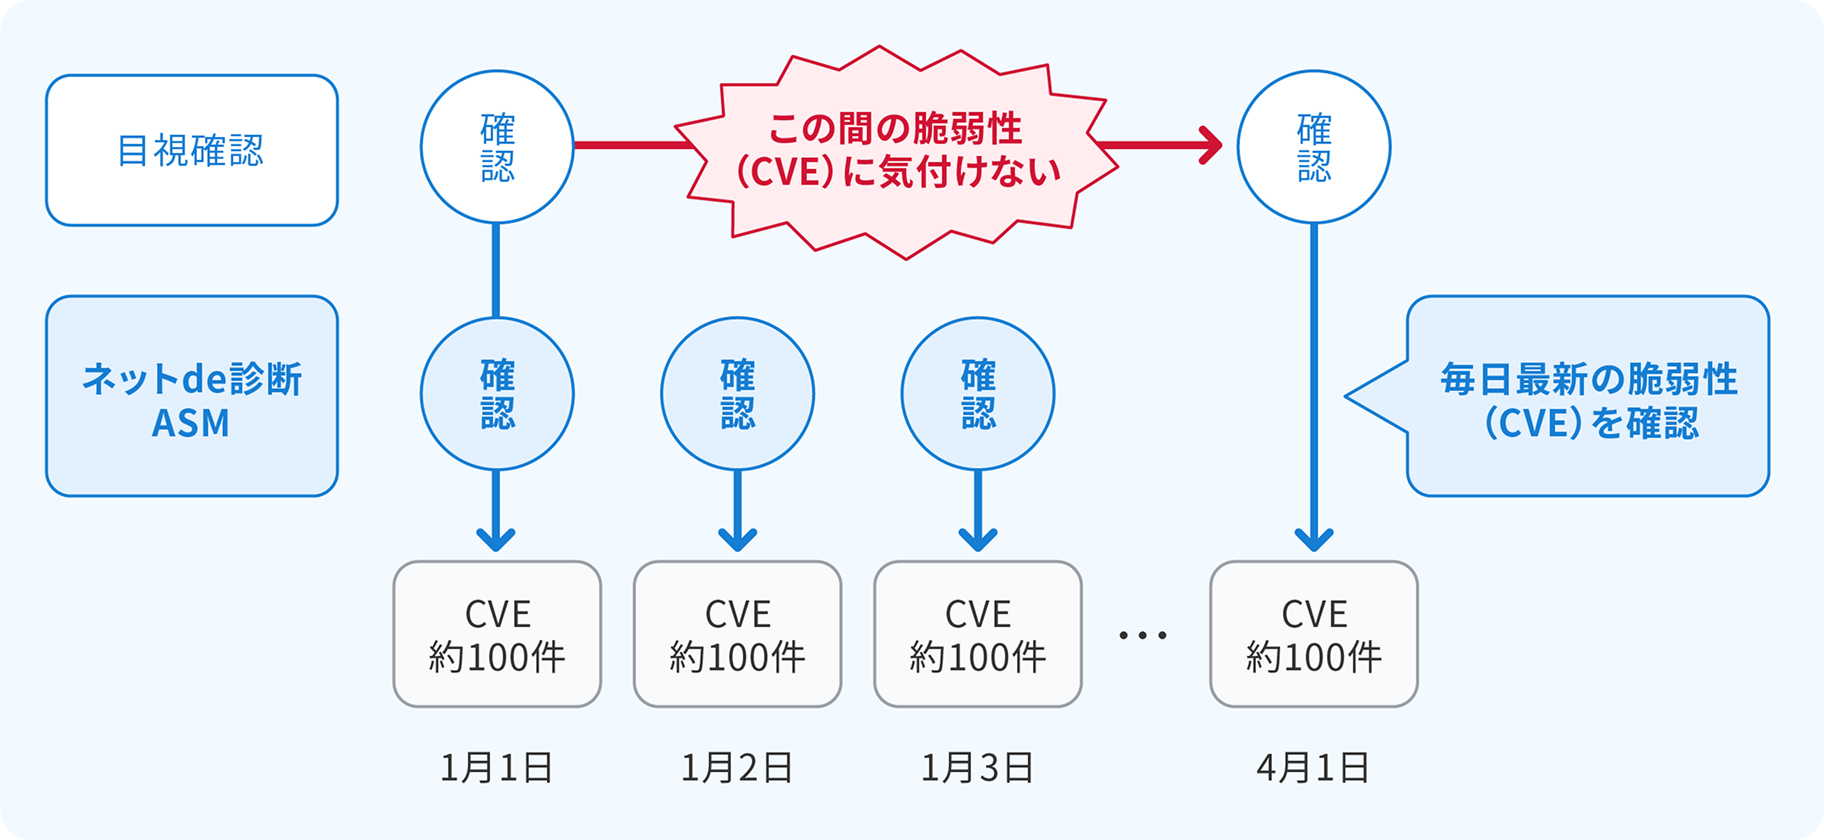
脆弱性(CVE)情報を毎日照合
脆弱性は日々報告されていますが、定期診断の合間に発見されると迅速に対処することが出来ません。
2024年には1日平均108件のCVEが公開されており※、定期診断だけでは対応が追いつかないリスクがあります。
ネットde診断 ASM は、そのようなケースを解消するために、ソフトウェアアップデートの必要性の有無を毎日確認できる機能をご用意しています。検知される高リスク脅威の内、既知脆弱性の存在するソフトウェアやバージョン管理の不備が8割を占めており、CVE※一覧で指摘される項目を対応するだけでも十分な対策につながります。
※CVE(Common Vulnerabilities and Exposures):公開されたセキュリティ脆弱性の識別番号
※出典:Jerry Gamblin「2024 CVE Data Review」(2025年1月5日公開)
導入事例
CSIRT主導のASM導入で部署間の連携を生み出し、全社横断のセキュリティ運用体制を確立

コストと即時性を両立するASMツール導入で、旅行保険サービスの脆弱性管理を効率化
よくある質問
-
社内ネットワーク(LAN内)のサーバーも診断できますか?
-
診断できる対象を教えてください。
-
どのような脆弱性を検知できますか?
 資料ダウンロード
 お問い合わせ