
世界No.1ホワイトハッカーの技術を身近に
攻撃者視点で守るネットde診断 ASM
ネットde診断 ASMは、ドメインやIPアドレスを登録するだけで、外部公開IT資産の棚卸しから定期的な脆弱性診断、リスクの評価・レポートまでを自動で一元管理できるASMツールです。
専門知識がなくても1クリックで操作でき、グループ会社・海外拠点を含む全資産を継続的に監視。攻撃の入口となりうる脆弱性を早期に発見し、サイバー攻撃から組織を守ります。
ASMとは
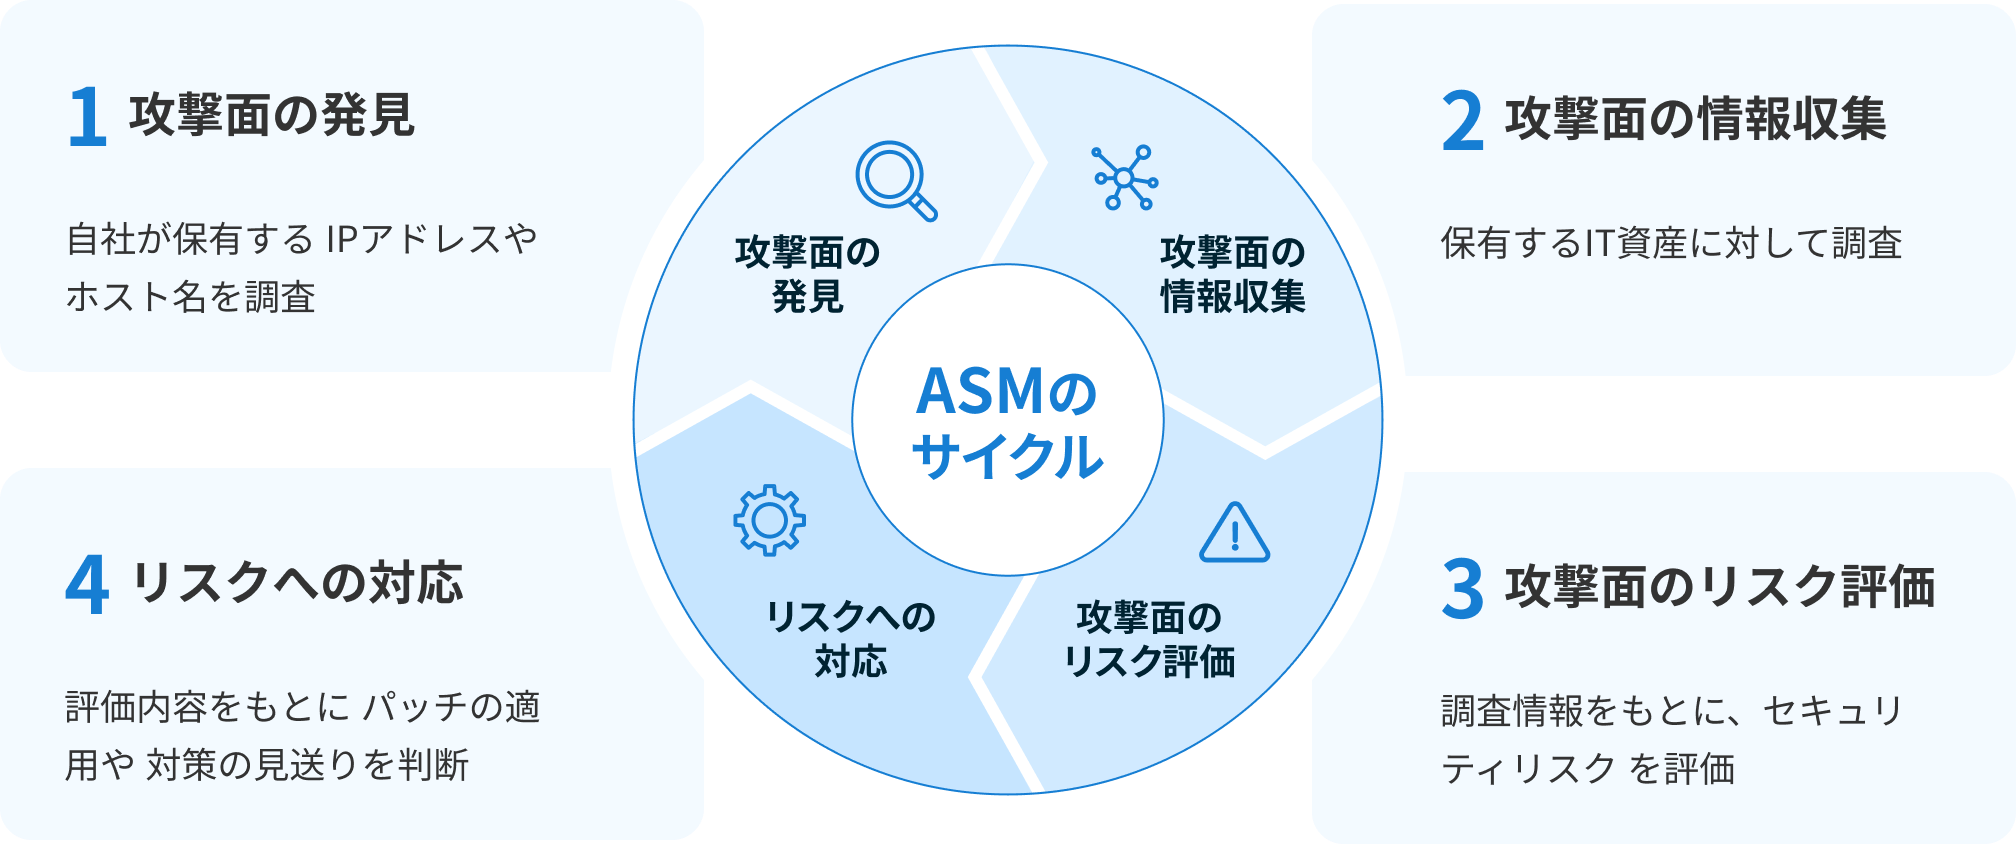
ASM(Attack Surface Management)とは、インターネットからアクセス可能なIT資産の情報を調査し、それらに存在する脆弱性などのリスクを継続的に検出・評価する取り組みです。ASMは大きく4つのプロセスで構成されます。
- 攻撃面の発見
- 攻撃面の情報収集
- 攻撃面のリスク評価
- リスクへの対応
経済産業省は、サイバー攻撃から自社のIT資産を守るための手法として注目されている「ASM(Attack Surface Management)」について、自社のセキュリティ戦略に組み込んで適切に活用してもらえるよう、ASMの基本的な考え方や特徴、留意点などの基本情報とともに取組事例などを紹介した、「ASM導入ガイダンス」を公開しました。
ネットde診断はこのASMにカテゴライズされるツールとなります。
※経産省のガイドラインはこちら
ASMが必要な理由
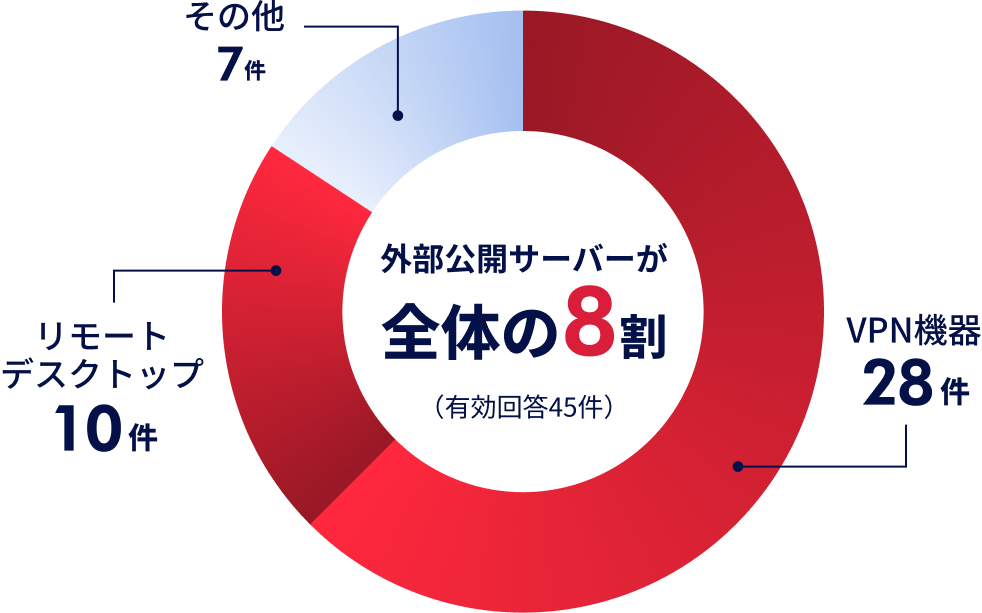
ランサムウェアの感染経路は
外部公開サーバーが8割
ウイルス対策ソフトやメールセキュリティ対策しても、ランサムウェア感染を完全に防ぐことはできません。
近年はエンドポイントだけでなく、VPNやリモートデスクトップなど外部公開サーバーの脆弱性を突いた侵⼊が増加しており、ランサムウェア感染経路の約8割を占めています。
攻撃者に狙われる⼊⼝を
気づかないうちに公開していることも
-
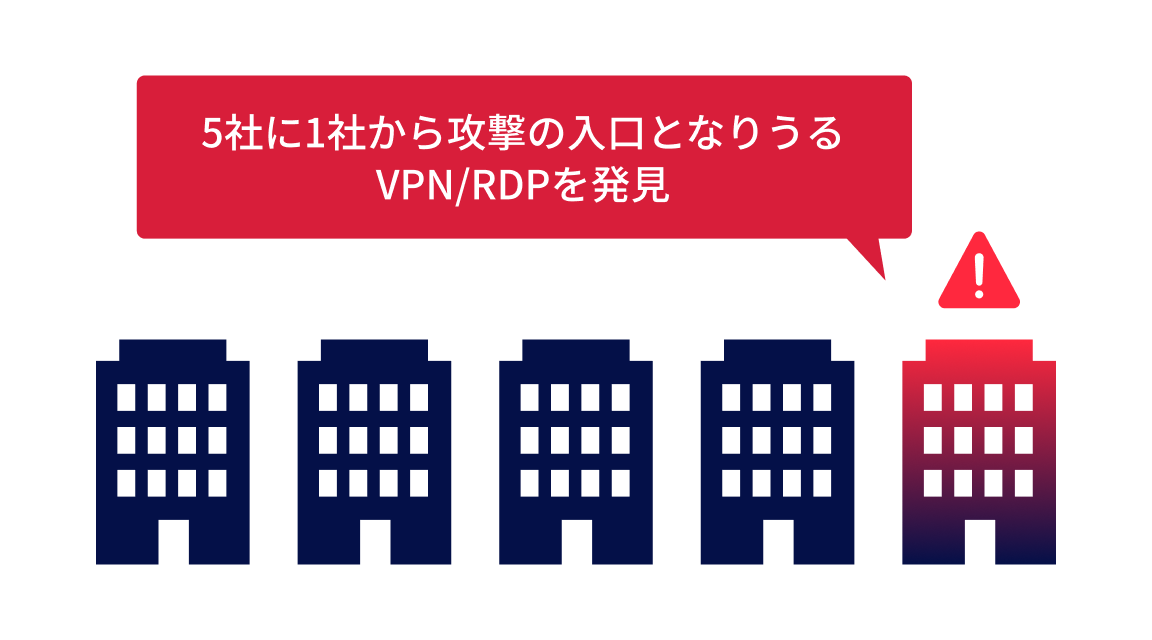
5社に1社から攻撃の⼊⼝となりうる“⽳”を発⾒
ネットde診断 ASM で診断した企業の20%で、ランサムウェアの⼊⼝となりうるVPN/RDPの公開(存在)や脆弱性が確認されました。これは「5社に1社」が、ランサムウェアの攻撃の⼊⼝となりうる“⽳”を外部に公開していた計算になります。
-
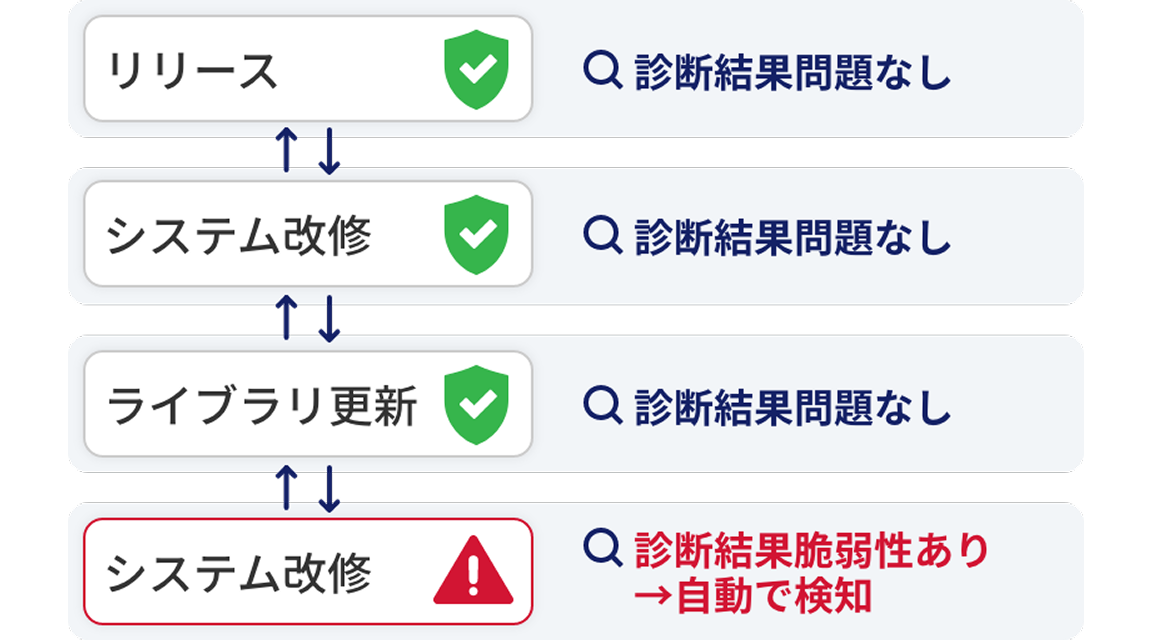
システム改修/更新により
新たな脆弱性が発生する可能性があるWebアプリのリリース後も、ライブラリの更新や改修の度に脆弱性リスクは発生します。攻撃者はこのような脆弱性を悪用して、サイバー攻撃を行います。
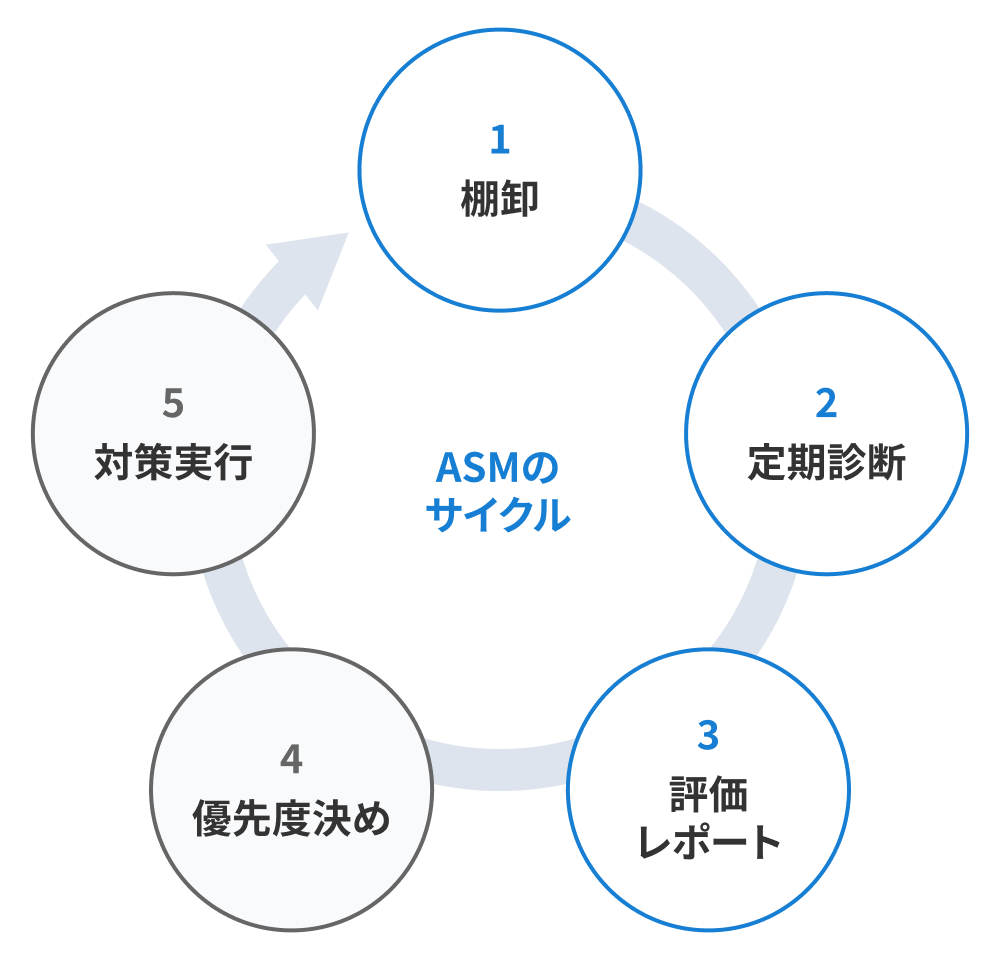
ネットde診断 はASMのサイクルを効率的に実行

各種ガイドラインへの対応を推進
各種ガイドラインに基づいた診断を行うため、評価基準をアップデートしています。
-
情報セキュリティサービス基準
経済産業省が情報セキュリティサービスに関する一定の技術要件及び品質管理要件を示し、品質の維持・向上に努めている情報セキュリティサービスを明らかにするため設けた基準。
-
PCI DSS
クレジットカード業界のセキュリティ基準であるPCI DSSに準拠した診断。
-
安全なウェブサイトの作り方
IPA 独立行政法人 情報処理推進機構による、Webアプリケーションのセキュリティ運用と安全性向上の為の取り組み。
-
OWASP TOP10
OWASPがWebセキュリティ上多発する脅威の中で、その危険性が最も高いと判断された項目。
-
政府情報システムにおける
脆弱性診断導入ガイドラインデジタル庁による、脆弱性診断を効果的に導入するための基準及びガイダンス。
ブランドストーリー初めての方にも簡単、手軽にセキュリティを届けたい
いくら高性能なツールでも
操作が難しく使われなければ意味がない
ネットde診断 ASM は、開発者が感じた「いくら高いセキュリティを提供できるプロダクトでも、ユーザーに複雑な操作を求めてしまうと利用されない、結果として何もセキュリティが向上しない」という課題を解消すべく、ワンクリックで誰でも簡単に使えるものを目指して開発されました。
ネットde診断 ASM の適合規格
- 適用規格
- JIP-ISMS5177-1.0
JIS Q 27017:2016(ISO/IEC 27017:2015)(CLS管理策のガイドライン)
- 認証範囲
- クラウドサービスカスタマ:AWSの利用、GCPの利用
クラウドサービスプロバイダ:脆弱性診断「ネットde診断」の提供
「情報セキュリティサービス基準適合サービスリスト」登録済
当社のGMOサイバー攻撃ネットde診断
は経済産業省の定める情報セキュリティサービス基準に適合したサービスとして「情報セキュリティサービス台帳」に登録されています。
サービス名:脆弱性診断サービス[ペネトレーションテスト(侵入試験)サービス含む]
登録番号:019-0004-60
019-0004-60
 資料ダウンロード
 お問い合わせ