
「危ないかも」ではなく
「実際に破られた」がわかる
AIがサイトへの攻撃を実際に試し、成立するかまで確かめる侵入テスト(ペネトレーションテスト)です。 脆弱性診断で検出し、侵入テストで「本当に危ないか」を実証する、組み合わせて使う機能です。
※テストは安全なサービス運用に配慮した設計です。サービス停止を狙う攻撃(DoS)や可用性を脅かす手法は行いません。
定期的な脆弱性診断(検出型)
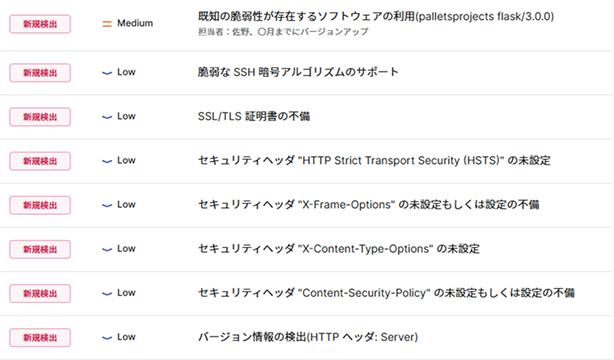
脆弱性を網羅的に検出
新機能
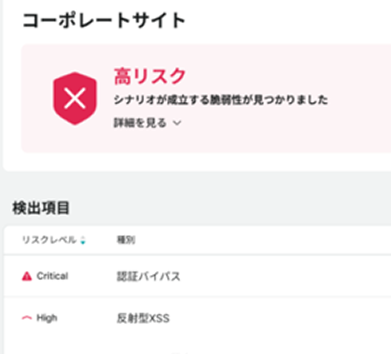
ネットde診断 AIホワイトハッカー侵入テスト
攻撃成立
検証シナリオユーザーによる個人情報の不正取得
攻撃の目標個人情報の窃取
検証シナリオに沿って 「本当に危ないか」 を実証
AIホワイトハッカー侵入テストの特長
優先度付けに迷わない
成立した攻撃には再現手順と証跡付き。証拠のある脆弱性から対処できます。
AI時代の攻撃に先回りで備える
「AIによる攻撃を事前に確認済み」と、経営層・取引先に証拠つきで説明できます。
数百万円かけていた確認を、もっと身近に※
従来は専門家への依頼が必要だった「攻撃されたらどうなるか」の確認を、必要なタイミングでご自身で実行できます。
URLを登録して、ボタンを押すだけで実行
ソースコード提出は不要。セキュリティの専門知識もいりません。
※「数百万円」は、専門家が個別に設計・実施する一般的なペネトレーションテストの費用感です。
本機能はAIによる自動実行のため、専門家によるテストとは検証範囲・深度が異なります。本機能の提供条件・料金はお問い合わせください。
導入事例
株式会社WOWOW
CSIRT主導のASM導入で部署間の連携を生み出し、全社横断のセキュリティ運用体制を確立

エイチ・エス損害保険株式会社
コストと即時性を両立するASMツール導入で、旅行保険サービスの脆弱性管理を効率化
よくある質問
-
海外拠点や英語環境でも利用できますか?
-
緊急度の高い脆弱性が見つかったとき、どのように通知されますか?
-
子会社や部署ごとに分けて管理できますか?
-
診断対象となるIT資産は、自社で洗い出す必要がありますか?
-
セキュリティの専任担当者がいなくても運用できますか?
 資料ダウンロード
 お問い合わせ