
低価格で手軽に始められる
国産のWebアプリケーション脆弱性診断ツール
ネットde診断 for Webアプリは、ブラウザから診断対象のURLを入力するだけで利用できるクラウド型の脆弱性診断ツールです。
セキュリティ専任者がいない開発部門でも扱いやすく、リリース前・改修後・定期チェックなど、必要なタイミングで診断を実施できます。
診断対象
アプリケーション・サイト
-
 自社運営SaaS
車内ツールや外部向けクラウドサービス
-
 ECサイト
商品販売、カート機能、決済処理
-
 予約サイト
施設、店舗、イベントのオンライン予約
-
 管理画面
顧客、在庫、売上の管理ツール
-
 会員サイト
ユーザープロフィール、限定コンテンツ、ログイン機能
環境
-
 ログイン機能がある
アプリケーション -
 シングルサインオンの環境
-
 複数のFQDNをまたぐ
アプリケーション -
 SPA
※SPA内でのページ遷移が
必要なものは対象外
クローリング
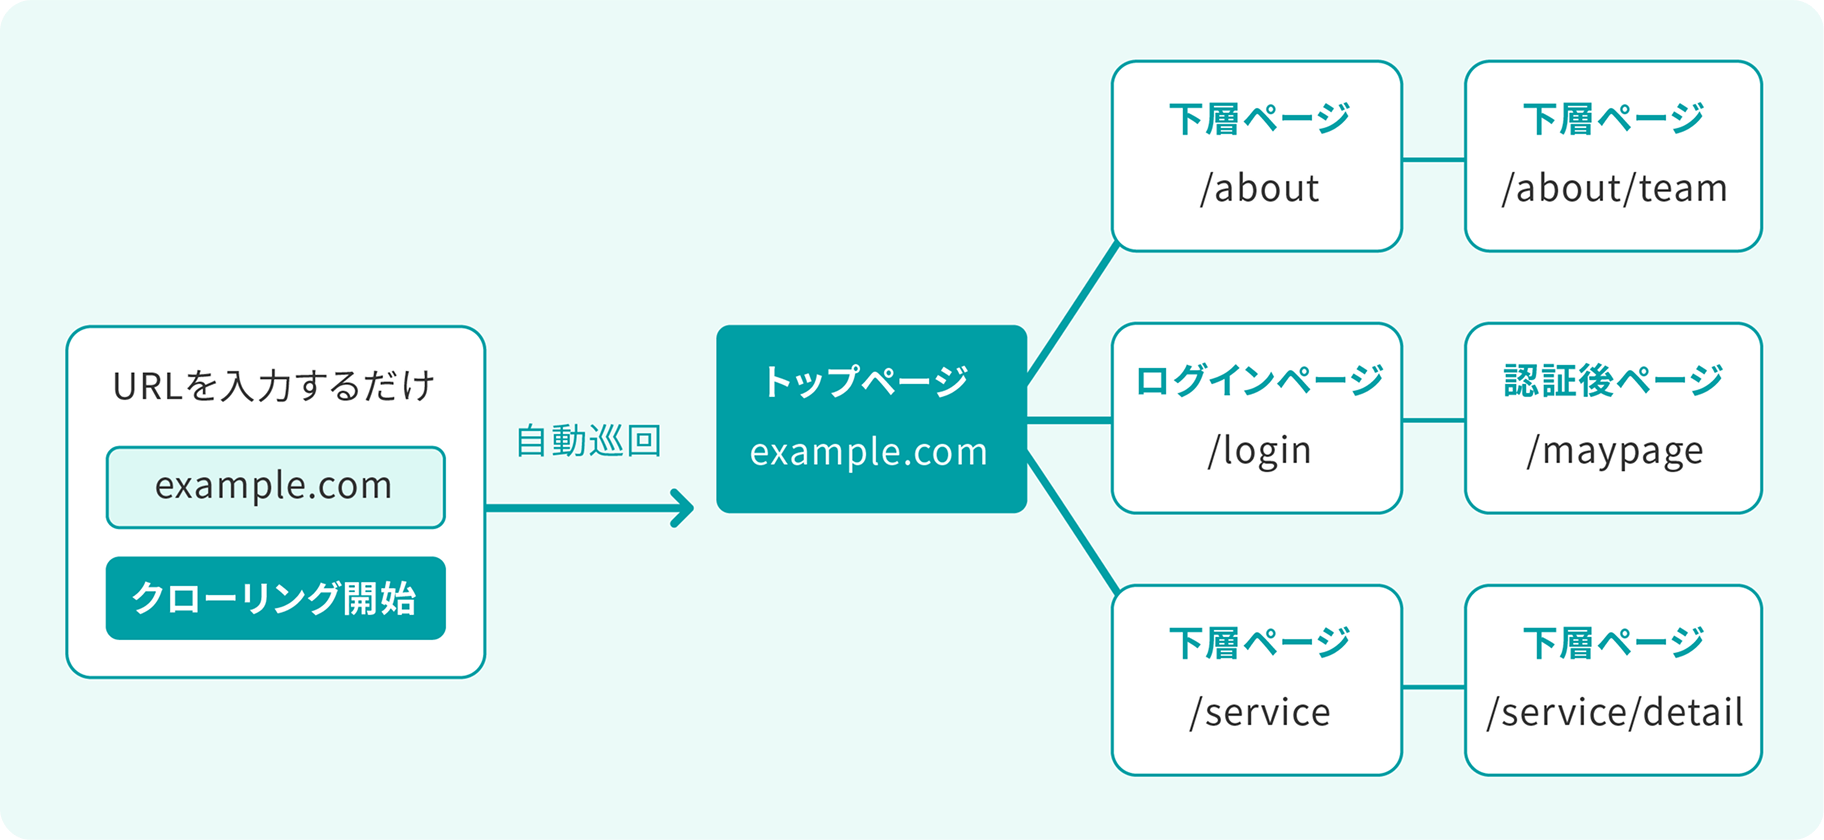
Webアプリケーションをクローリングし、対象URLを洗い出します。
ログイン機能があるアプリケーションやシングルサインオン環境にも対応しています。
脆弱性診断
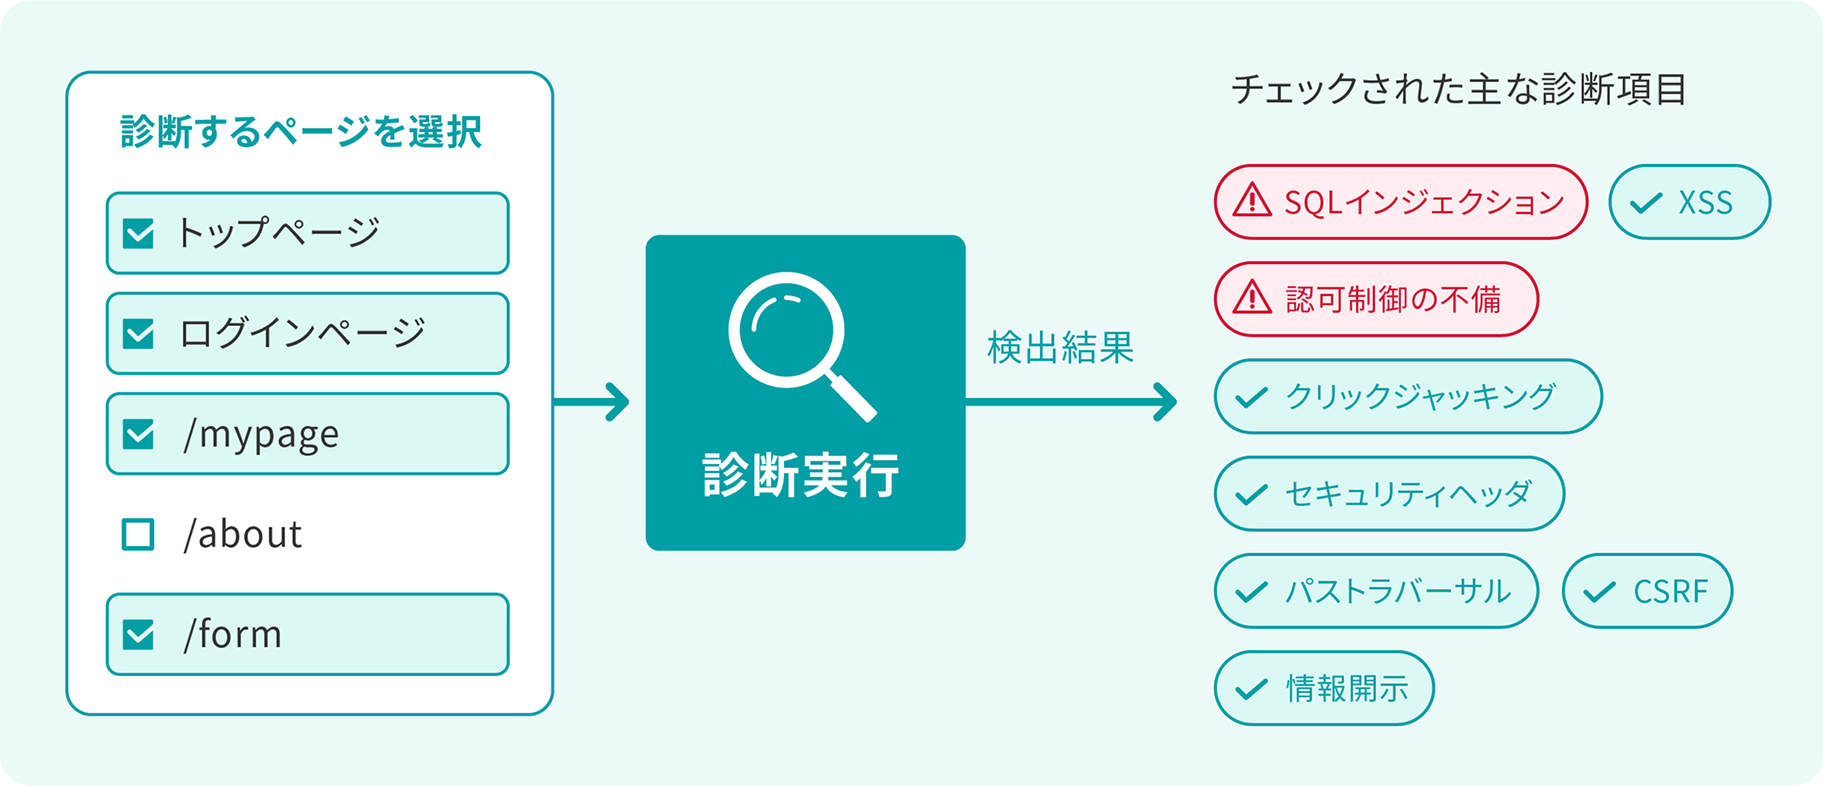
クロスサイトスクリプティング、SQLインジェクション、OSコマンドインジェクション、ディレクトリトラバーサルなど、Webアプリケーションで確認すべき代表的な脆弱性を診断できます。
特定のユーザー権限に応じて、アクセス制御が正しく機能しているかを確認する認可制御テストも可能です。
診断項目
- ディレクトリリスティング
- 既知の脆弱性が存在するソフトウェア
- バージョン情報の検出
- Cookieの不備(HttpOnly)
- Cookieの不備(Secure)
- キャッシュ制御の不備
- データの信頼性についての不十分な検証
- クリックジャッキング
- セキュリティヘッダの不備
- 情報開示
- オープンリダイレクト
- サービス運用妨害
- Cookie汚染
- 不適切な入力確認
- 重要な状態データの外部制御
- 平文による秘密情報の送受信
- クロスサイトスクリプティング
- 送信データによる機密情報の公開
- 任意のコマンド実行
- 不適切な入力処理
- 認可制御の不備
- クロスサイトリクエストフォージェリ
- 任意のコード実行
- バッファオーバーフロー
- 書式文字列攻撃
- 整数オーバーフロー
- SQLインジェクション
- パストラバーサル
- 安全でないデシリアライゼーション
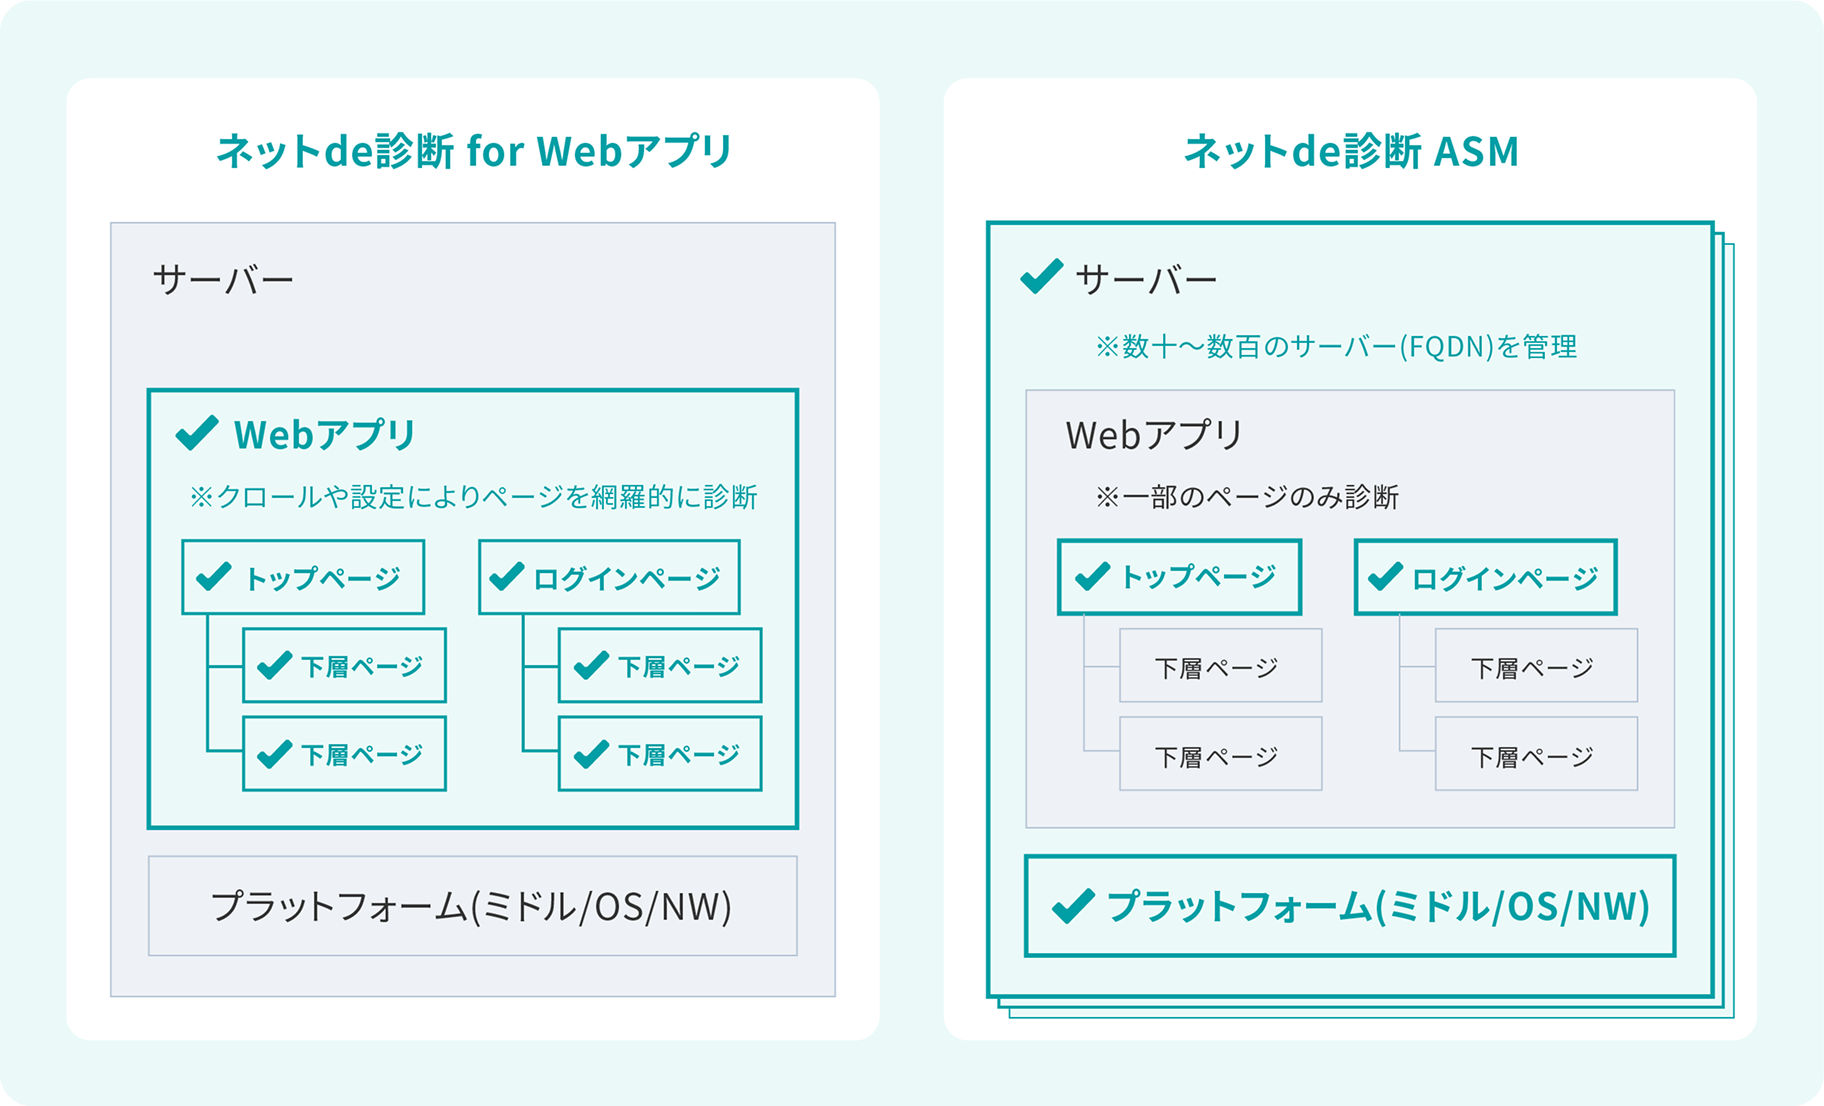
ネットde診断 ASMとの診断範囲の比較
ネットde診断 ASMが外部公開IT資産を広く監視する「健康診断」であるのに対し、ネットde診断 for Webアプリは特定のWebアプリケーションに対して疑似攻撃を含む詳細な検査を行う「精密検査」です。ログイン後のページや認可制御まで踏み込んだ診断が必要な場合はfor Webアプリが適しています。
評価・レポート
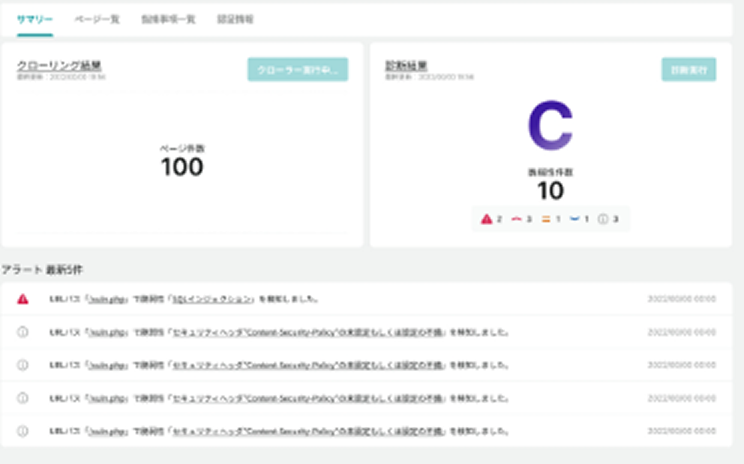
脆弱性の詳細をダッシュボード、レポートで確認します。指摘項目について検証を行いたい場合は、検証スクリプトをダウンロードして利用することが出来ます。
グループ会社や海外拠点も含めて横断的に脆弱性管理をしたい方はこちら
導入事例
株式会社FAcraft
開発を止めずに脆弱性診断を継続、高頻度リリースでも安全性を確保

株式会社阪急阪神ビジネストラベル
わかりやすい改善提案とスムーズな導入で、システム担当者の運用負荷を抑えた脆弱性診断体制を構築
よくある質問
-
月に何回まで診断できますか?
-
ECサイトやSaaSの脆弱性診断にも使えますか?
-
診断結果で脆弱性が見つかった場合、どうすればいいですか?修正方法や再現コードは表示されますか?
-
セキュリティ担当者がいなくても使えますか?
-
リリース頻度が多くても使えますか?
 資料ダウンロード
 お問い合わせ